Produit Quatre modules, un registre de preuves
Se préparer à quatre référentiels, avec des preuves défendables
ProveStack guide votre équipe exigence par exigence, enregistre les décisions prises par des personnes et conserve les preuves qui les fondent. Les captures montrent le produit en fonctionnement, sur des données fictives ; ce qui n'est pas encore livré porte son statut et n'est jamais simulé.
Disponible dans le pilote aujourd'hui Sur demande mis en place avec vous En développement pas encore utilisable
01 Cyber Resilience Act
La préparation au CRA pour chaque produit
- DisponibleOrientation CRA préliminaire par produit et catalogue des obligations avec références légales et dates ; une personne enregistre chaque décision d'applicabilité avec sa justification.
- DisponibleInventaire : versions avec période de support, import de SBOM CycloneDX JSON avec empreinte de la source, import depuis GitHub par version.
- DisponibleAvis et vulnérabilités exploitées : import OSV avec correspondances expliquées, flux CISA KEV et ENISA EUVD, vérifications guidées que vous exécutez vous-même.
- DisponiblePréparation des déclarations : échéances d'alerte précoce, de notification et de rapport final à partir du moment où vous avez eu connaissance ; une personne soumet sur la plateforme de l'ENISA.
La démo publique parcourt ce chemin CRA sur des données fictives.
02 ISO/IEC 27001
Un SMSI explicable, mesure par mesure
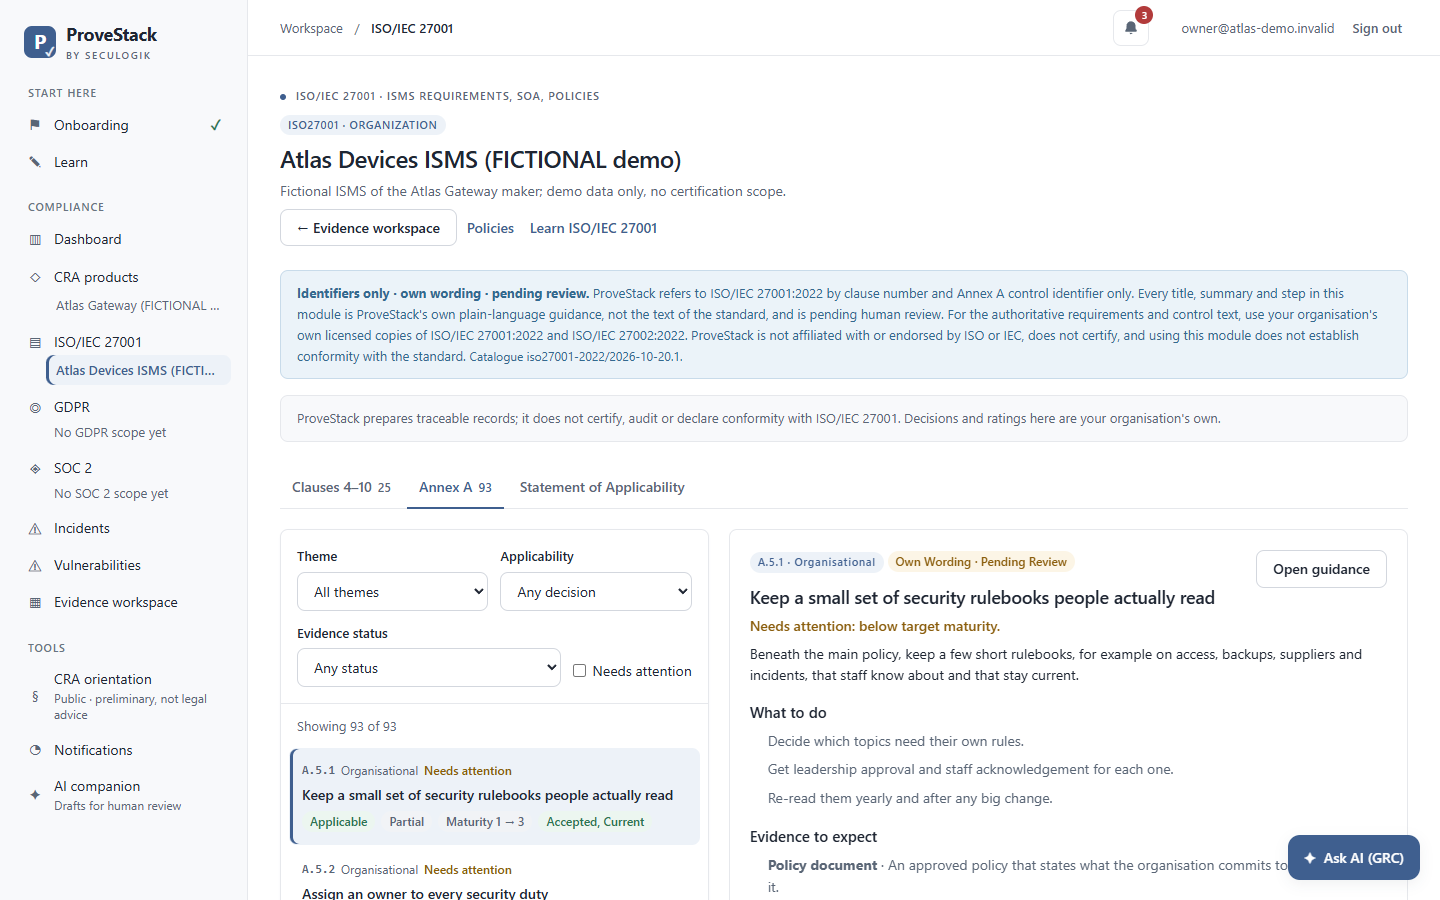
- DisponibleClauses 4 à 10 et annexe A, référencées par identifiant, avec titres, résumés et étapes rédigés avec nos propres mots : il vous faut votre exemplaire sous licence de la norme.
- DisponibleDéclaration d'applicabilité et maturité cible et atteinte pour chaque mesure.
03 RGPD
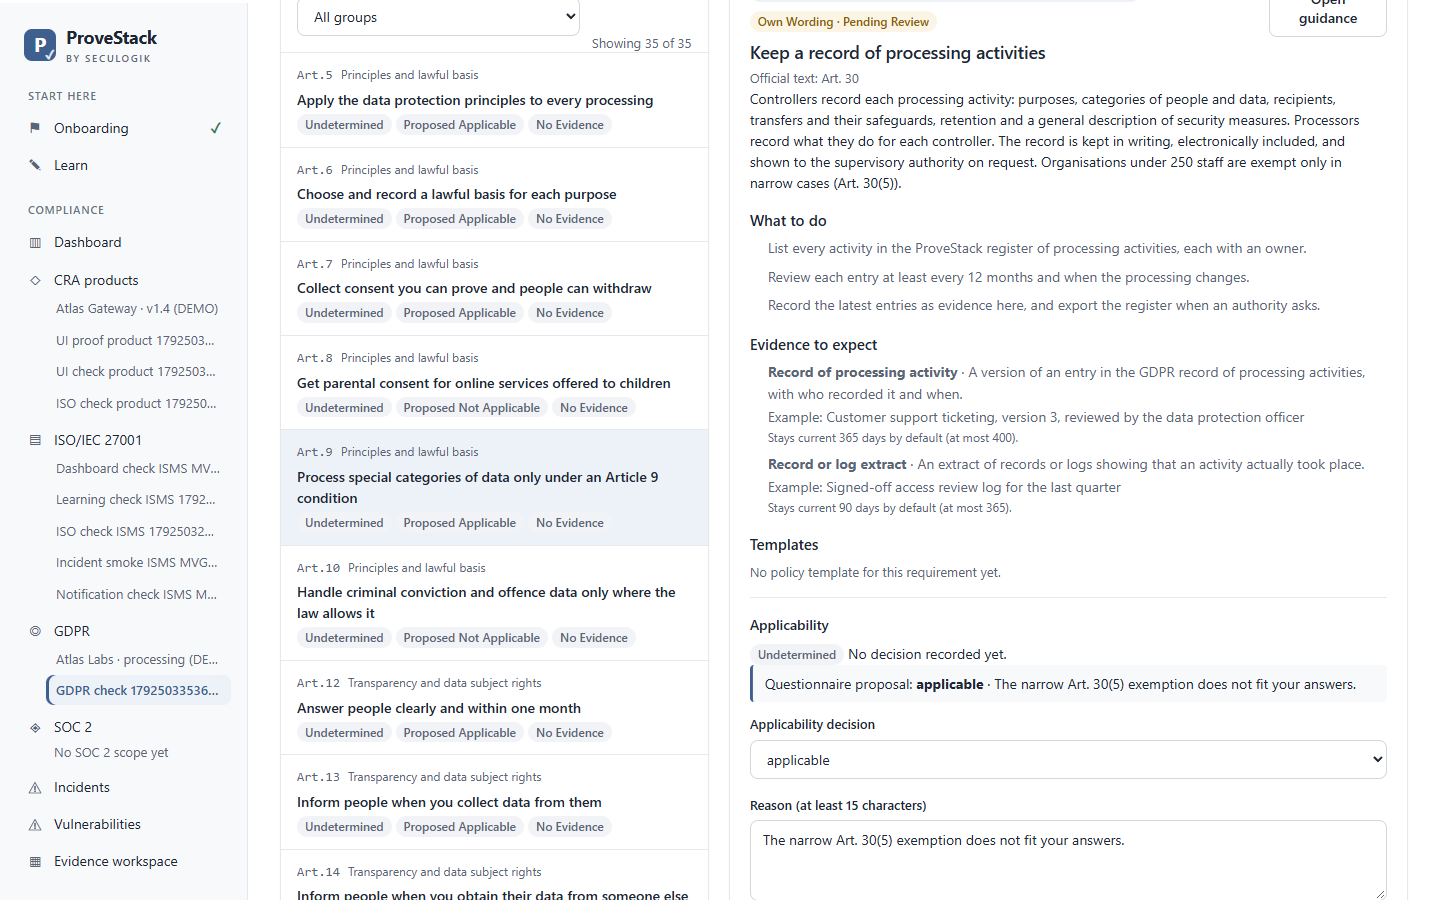
35 exigences et votre registre des traitements
- DisponibleQuestionnaire d'applicabilité qui propose une décision pour chacune des 35 exigences ; une personne la confirme avec une justification.
- DisponibleRegistre des activités de traitement, versionné, avec un responsable par activité et un export pour l'autorité.
04 SOC 2
Préparation Type 1 et Type 2
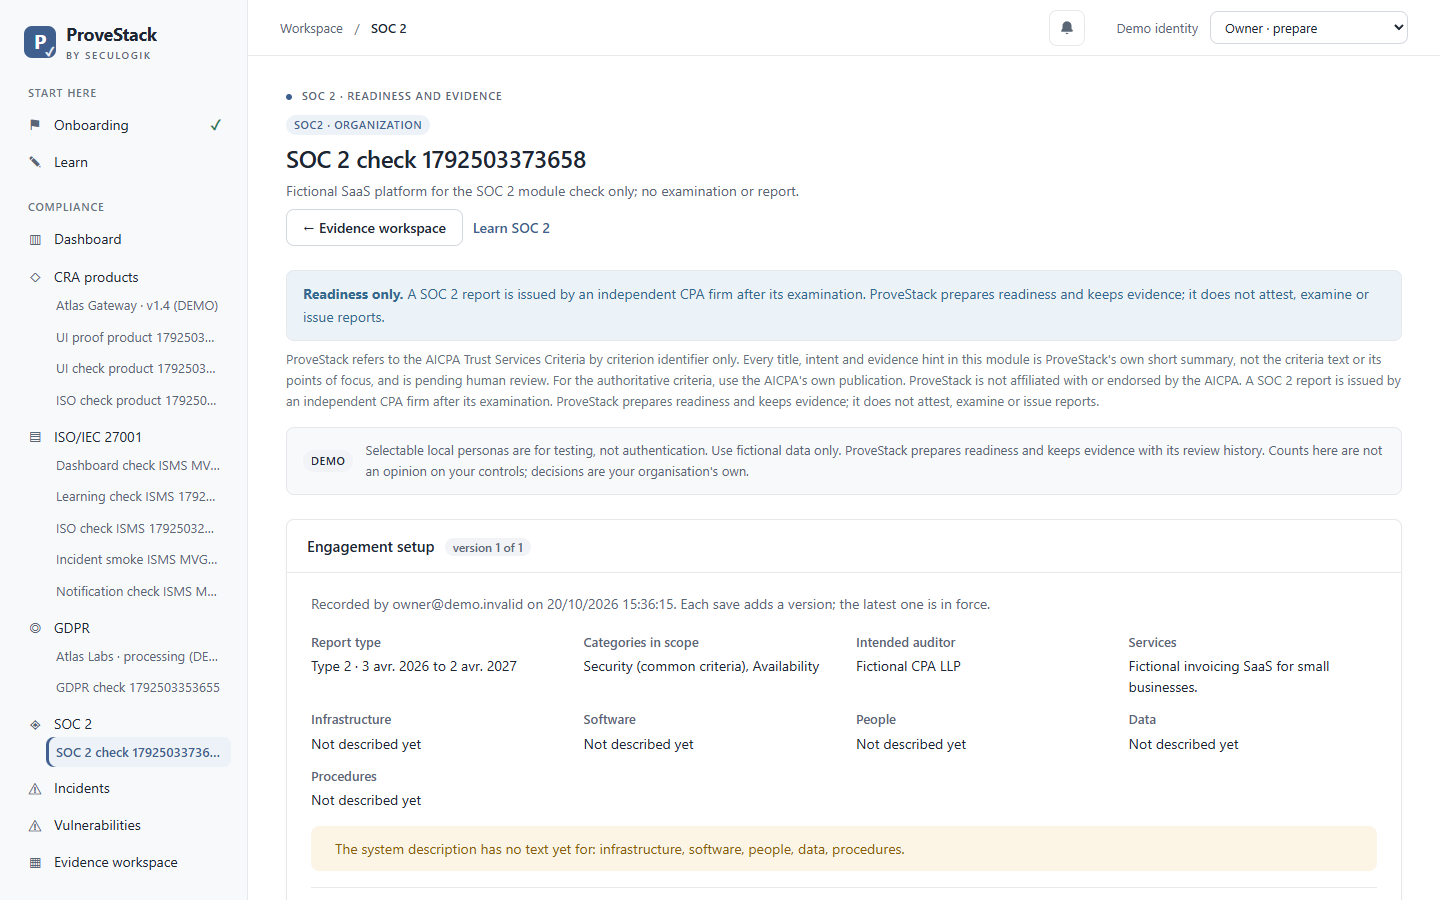
- Disponible61 critères référencés par identifiant, le cadrage de la mission et la description du système.
- DisponibleCouverture de la période d'observation pour le Type 2 : quelle preuve couvre quelle partie de la période.
Un rapport SOC 2 est émis par un cabinet d'audit indépendant (CPA) à l'issue de son examen. ProveStack prépare et garde les preuves ; il n'atteste rien.
05 Opérations
Incidents, vulnérabilités et leurs délais
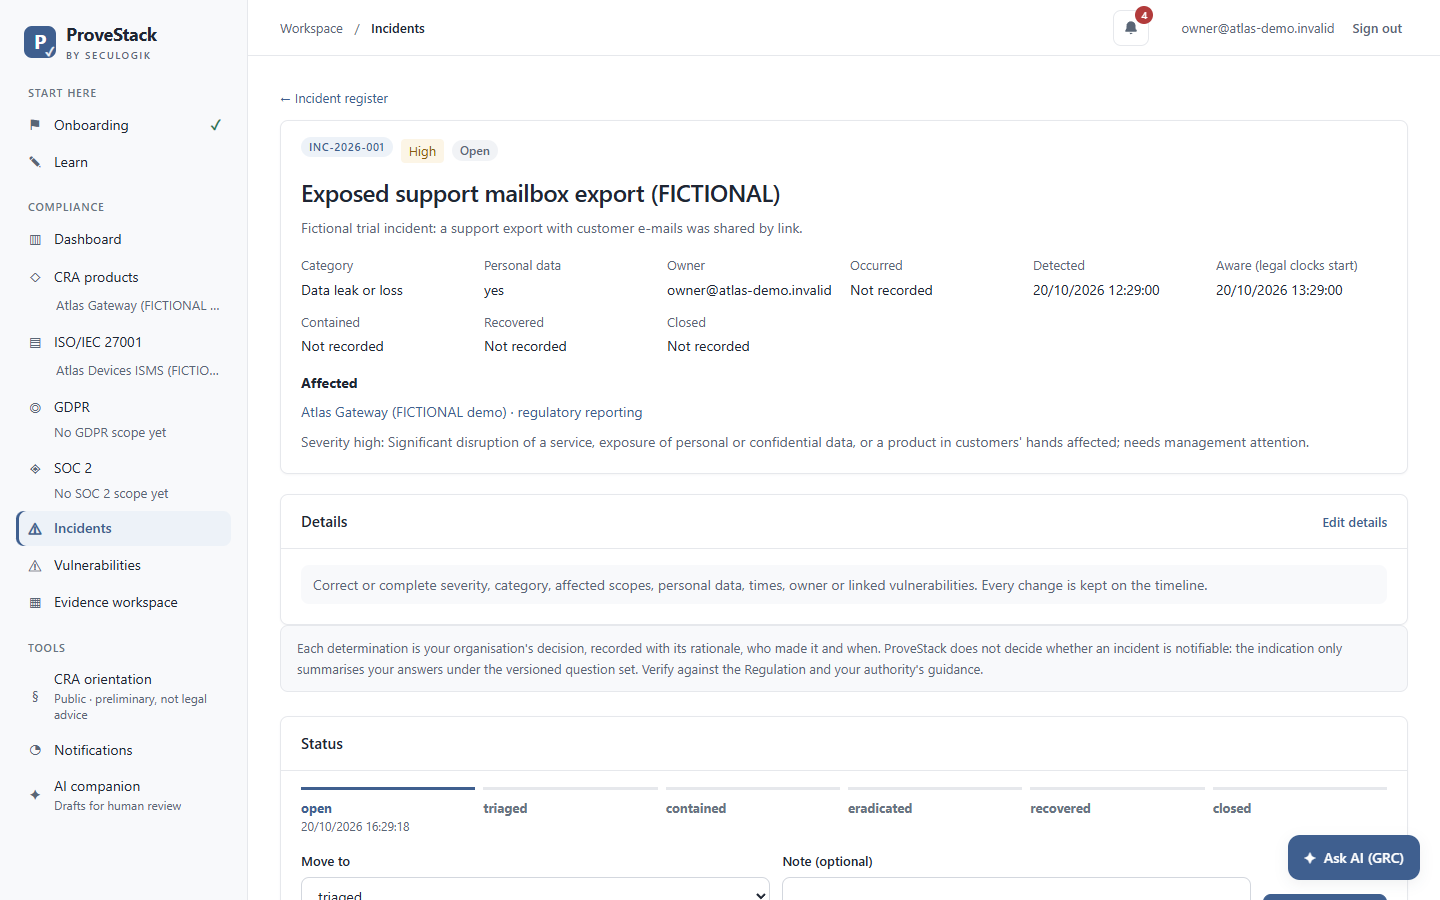
- DisponibleGestion des incidents : décisions de notification et échéances de l'article 14 du CRA et des articles 33 et 34 du RGPD. ProveStack ne décide pas si un incident doit être notifié ; une personne le décide, avec une justification enregistrée.
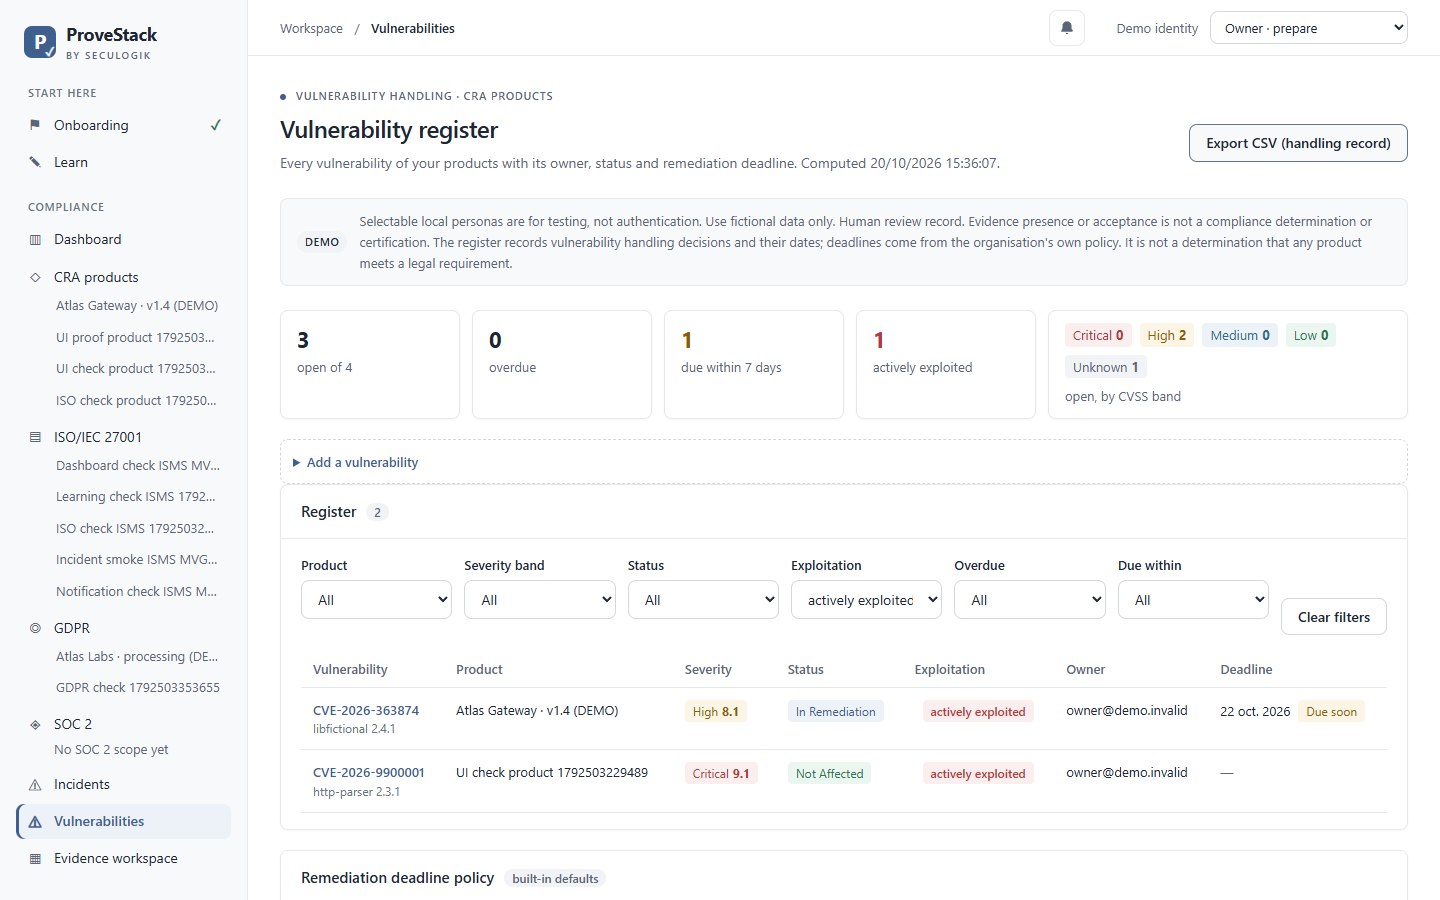
- DisponibleSuivi des vulnérabilités : échéances de correction issues de votre propre politique, historique, chemin de déclaration CRA pour celles activement exploitées.
- DisponibleCentre de notifications, avec e-mail en option.
06 Commun aux modules
Un seul moteur de preuves
- DisponibleParcours d'apprentissage fondé sur la documentation, avec quiz de vérification, et un guide pour chaque exigence.
- DisponibleFichiers de preuve stockés avec leur SHA-256, en écriture unique ; relecture indépendante de chaque version, sans auto-approbation.
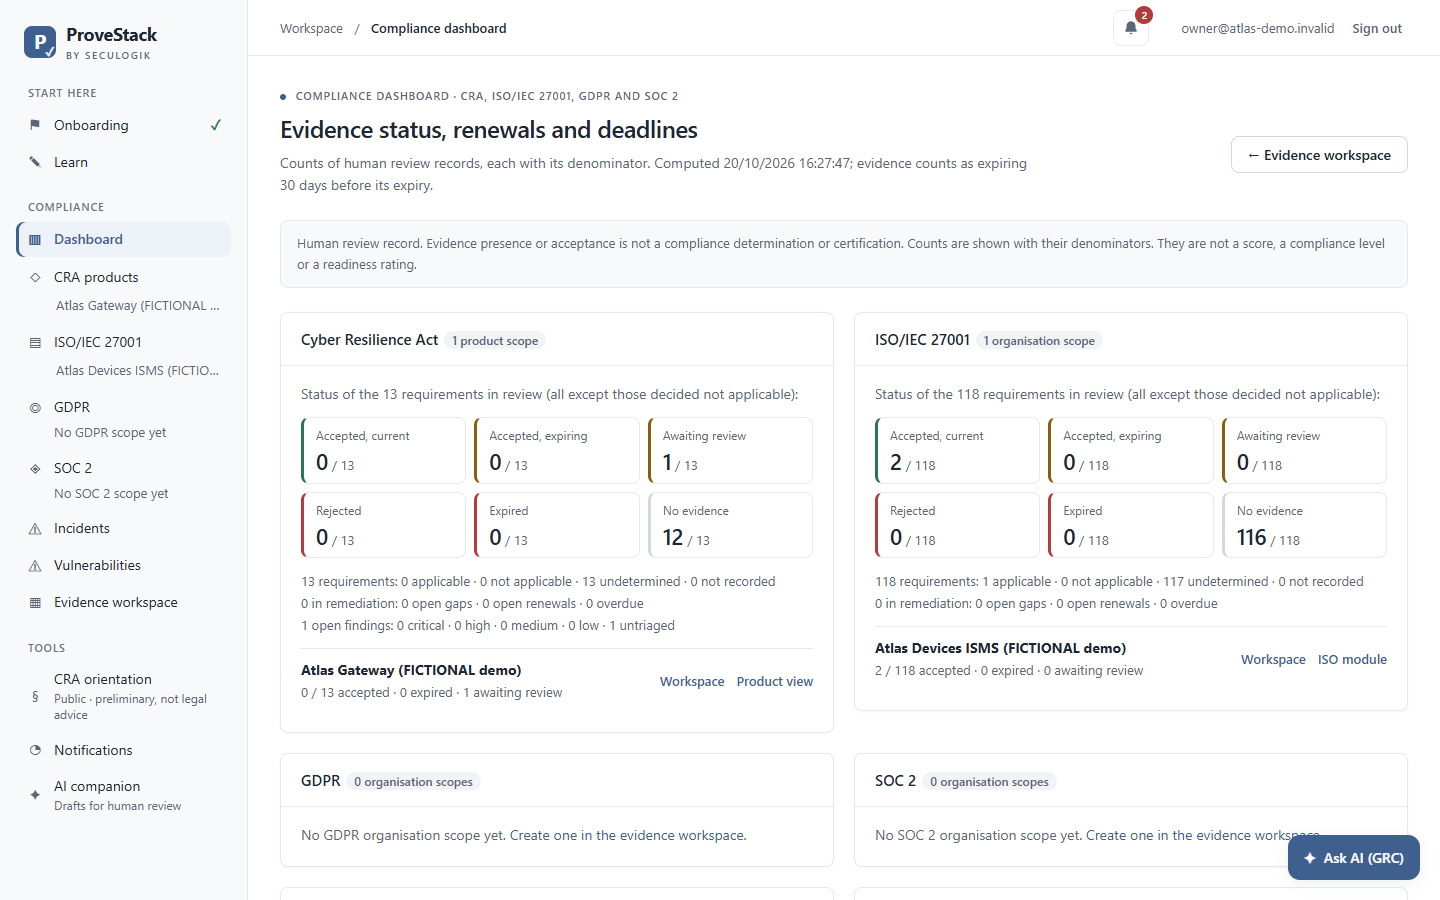
- DisponibleExpiration et renouvellement, et un tableau de bord avec dénominateurs : des comptes de relectures, jamais un pourcentage de conformité.
- DisponibleDossier pour l'auditeur exporté avec preuves, décisions, journal et points ouverts.
- En développementCoffre chiffré et immuable avec verrou de rétention et SHA-256 vérifié à chaque lecture, et archive froide pour les preuves anciennes.
07 Option
Compagnon IA, pour des brouillons relus par une personne
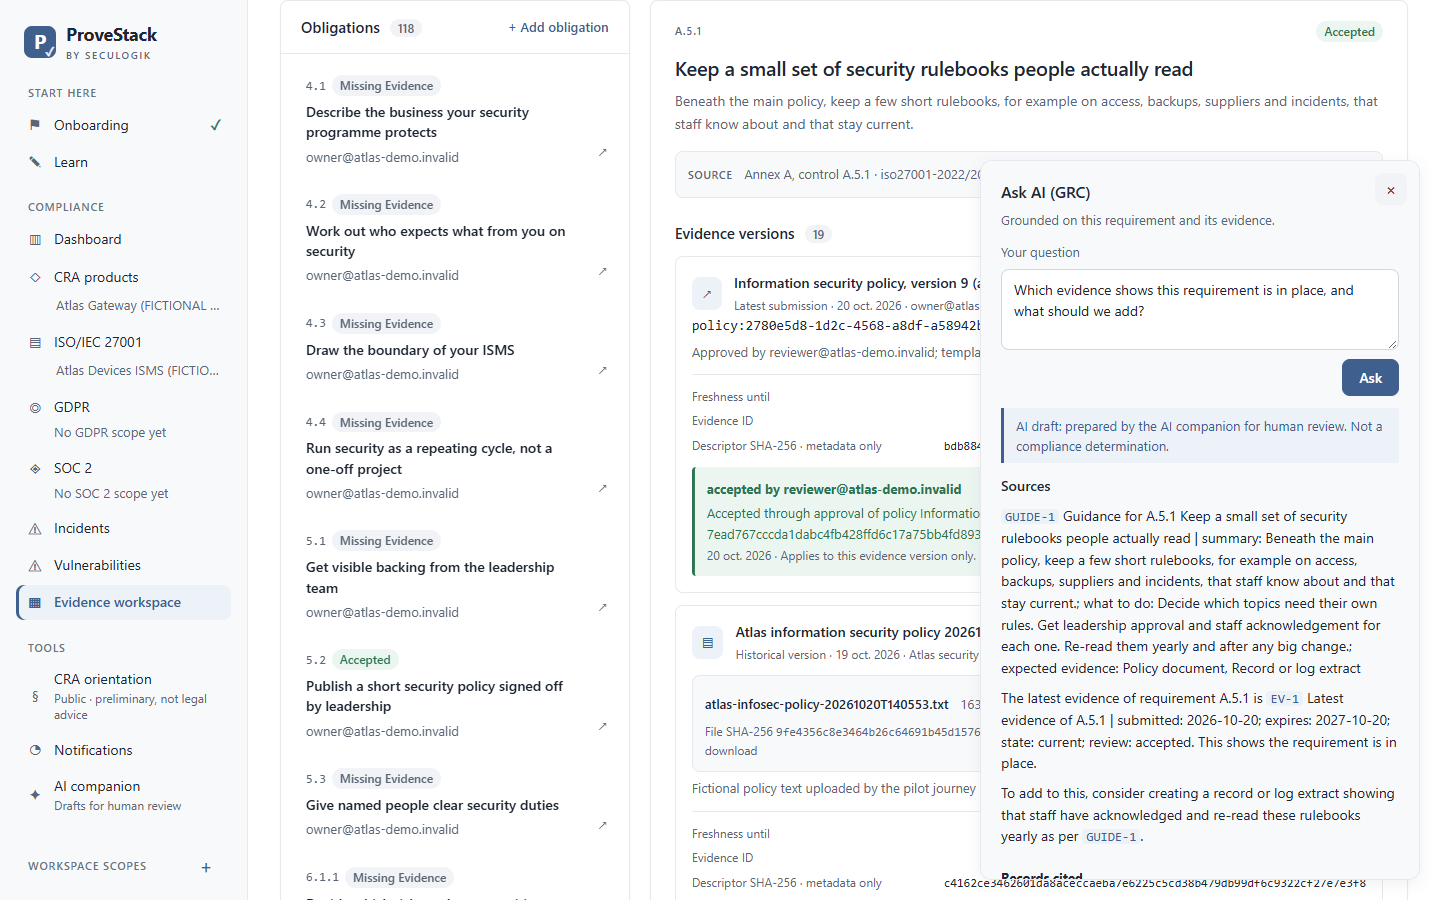
- Sur demandeAsk AI sur une exigence et ses preuves, et des compétences GRC qui préparent des brouillons. Chaque réponse cite ses sources, porte un filigrane et n'est jamais appliquée automatiquement.
- Sur demandeModèle servi par Ollama : hébergé (les brouillons sont calculés par un fournisseur tiers de modèle) ou, sur site, un modèle local.
Voir ProveStack sur votre propre périmètre
Un pilote fait tourner ProveStack sur votre instance, avec vos équipes. Les prix sont publics ; les conditions du pilote sur demande.